هشدار امنیتی؛ آسیبپذیری مرگبار «HalluSquatting» چطور به هوش مصنوعی نفوذ میکند؟
استفاده روزافزون از هوش مصنوعی در پروژههای برنامهنویسی و پژوهشی سرعت کار را به شدت بالا برده است، اما پژوهشگران امنیتی اخیراً آسیبپذیری خطرناکی را کشف کردهاند که مستقیماً از بزرگترین پاشنه آشیل این ابزارها یعنی «توهم» (Hallucination) سوءاستفاده میکند.
تکنیک HalluSquatting چیست؟
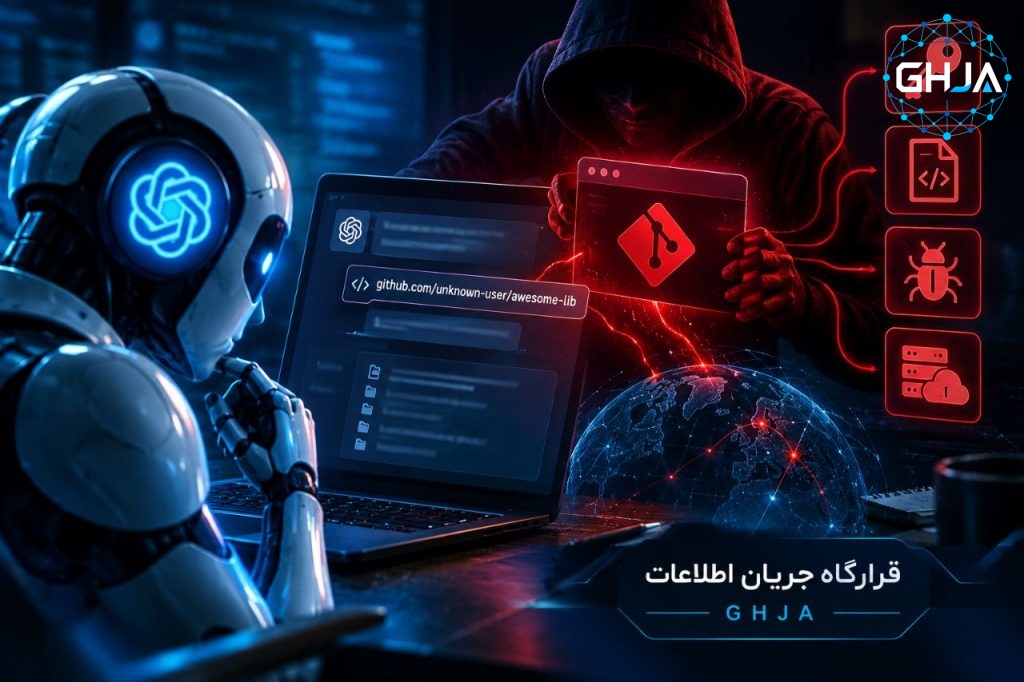
مدلهای هوش مصنوعی گاهی اوقات به دلیل ماهیت پردازشی خود، آدرسهای ناموجود یا اشتباهی از مخازن کد (مانند گیتهاب) را به عنوان منبع به کاربر پیشنهاد میدهند یا اصطلاحاً «حدس نادرست» میزنند. در تکنیک هالواسکواتینگ، مهاجمان سایبری این آدرسهای توهمزده و جعلی را پیشدستانه ثبت کرده و مخازن آلوده خود را دقیقاً روی آن لینکها بارگذاری میکنند.
عواقب مرگبار برای سیستمها
اگر توسعهدهنده یا سیستمِ متصل به هوش مصنوعی بدون بررسی دستی، این کدهای آلوده را فراخوانی کند، مهاجمان به راحتی میتوانند به موارد زیر دست پیدا کنند:
سرقت اطلاعات حساس و کلیدهای دسترسی (API Keys)
اجرای کدهای مخرب و بدافزارها روی سیستم قربانی
تسلط کامل مهاجم بر زیرساخت یا سیستم هدف
نکته نگرانکننده اینجاست که در برخی سناریوهای آزمایشی، میزان موفقیت این نوع حملات تا ۱۰۰ درصد گزارش شده است؛ چرا که اعتماد کاربر به خروجی هوش مصنوعی کورکورانه بوده است.
راههای مقابله و ایمنسازی
برای اینکه در دام این تگلیک نیفتید، رعایت نکات زیر ضروری است:
بررسی دستی لینکها: هرگز به پکیجها، کتابخانهها یا مخازن کدی که هوش مصنوعی پیشنهاد میدهد پیش از بررسی دقیق اعتبار آن اعتماد نکنید.
ایزولهسازی (Sandbox): محیطهای کاری و تست کدهای هوش مصنوعی را در فضاهای ایزوله اجرا کنید.
محدودسازی اجرای خودکار: دسترسی ابزارها به اجرای خودکار اسکریپتها و دانلود پکیجها را ببندید.
فراموش نکنید که هوش مصنوعی دستیار قدرتمندی است، اما امنیت دیجیتال همچنان نیازمند هوشیاری، شکاکیت سازنده و نظارت دقیق انسانی است.